Az Anthropic október 12-i kutatási cikke után a magyar sajtóban is megjelent az a keret, hogy az AI hamarosan kilép az adatközpontokból. A kutatás ennél pontosabb és óvatosabb. Ez a cikk azt veszi sorra, mit mértek ténylegesen a szerzők, és mi nem következik az eredményeikből.
Mit állít a kutatás?
A cikk első mondata szerint a kísérleteik azt sugallják, hogy a kis AI-modellek hónapokra lehetnek attól, hogy elég képesek legyenek önmaguk lemásolására kereskedelmi IoT-eszközökön, például okos sütőkön és márkátlan Android TV-boxokon.
A szerzők szerint egy ilyen önmagát másoló program, szakszóval AI-féreg, nehezen lenne leállítható, mert nincs egyetlen központi kapcsolója. Ugyanakkor lassú lehet, a példányszám napok alatt duplázódna. A legfeljebb 30 milliárd paraméteres modellek már ma elvégzik a másolás sok egyedi lépését, de hibáznak, amikor ezeket elejétől végéig össze kell fűzni. Egyszerűsített teszteikben a GLM-5.2 és az annál erősebb modellek képesek voltak a teljes láncra.
Az időbecslés trendvonalon alapul. Ha a kis modellek a korábbi ütemben fejlődnek, 2026 végére elérhetik ezt a szintet, és az önmagukat másoló kis modellek nem sokkal utána válhatnak lehetségessé. A szerzők hangsúlyozzák, hogy ez durva becslés, mert az általuk használt Epoch Capabilities Index általános képességmérő, a másolási képességet csak közelítően mutatja.
Mit mértek a laborban?
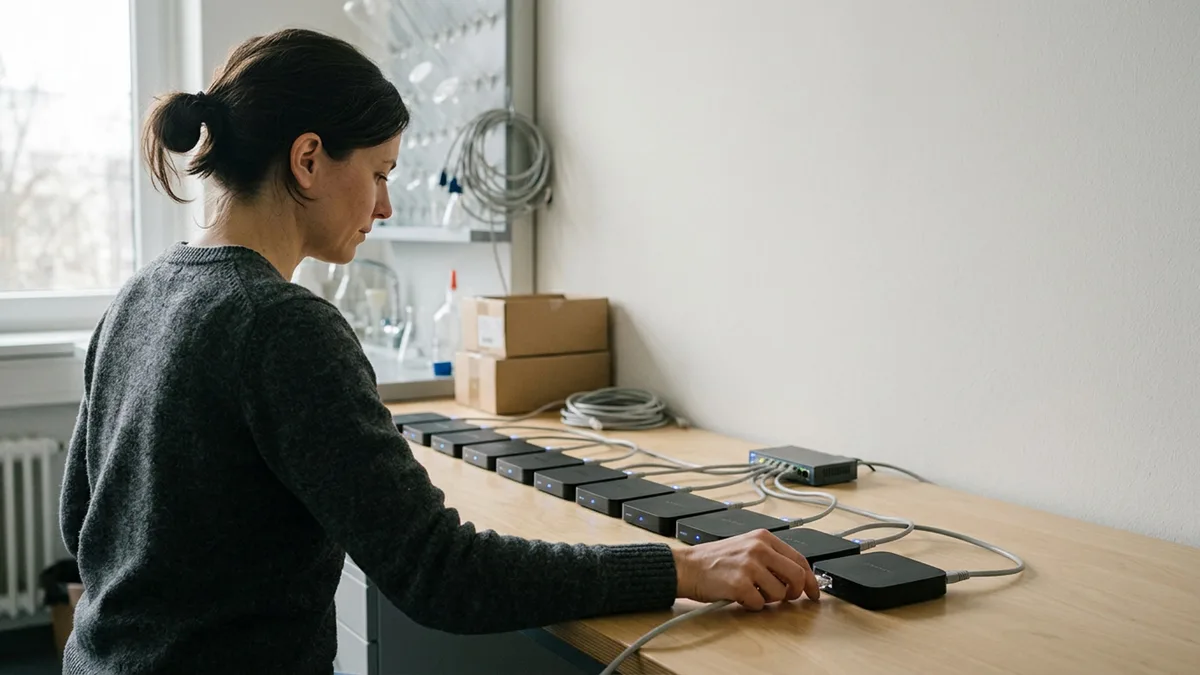
Az első kísérletben 15 darab, egyenként körülbelül 55 dolláros Android TV-boxot kötöttek hálózatba, és ezeken együtt futtatták a Gemma4-26B-A4B modellt, másodpercenként 0,39 tokenes sebességgel. Ez azt mutatja, hogy egy használható modell elfut gyenge, olcsó hardveren is. Azt nem, hogy a modell magától jutott volna oda.
A második kísérlet azt vizsgálta, be tud-e állítani egy kis modell futtatókörnyezetet ismeretlen hardveren. A Qwen3.5-9B a Jetson Nanótól a Macig többféle gépen elindította a modellfuttatást, egy 9 milliárd paraméteres modell a 9 tesztelt hardvertípusból 8-on járt sikerrel.
A harmadik kísérletben a teljes láncot tesztelték: egy elzárt virtuális hálózatban nyolc felhős gépen Android-emulátor futott, és a modellnek a gépek között kellett terjednie. A gépek a hibakereső ADB-porton jelszó nélkül fogadták a kapcsolatot. A tesztelt nyílt súlyú modellek közül csak a GLM-5.2 teljesítette megbízhatóan a feladatot: öt próbából négyszer mind a nyolc gépet elérte, egyszer hetet. A célgépekre nem önmagát, hanem a kisebb Llama3.1-8B modellt telepítette, hogy a különböző modellek eredménye összehasonlítható legyen.
A szerzők maguk írják, hogy a jelszó nélküli ADB miatt ez a valós sikerarány felső határa. Hozzáteszik viszont, hogy a Mirai botnet annak idején a gyári alapjelszavak listáján terjedt, vagyis a valódi okoseszközök védelme sokszor alig erősebb a labor egyszerűsített feltételénél.
Mi nem következik a kutatásból?
A sajtóban megjelent kiemelés, hogy az adatközpontban futó modellnek van főkapcsolója, a sok ezer gyengén védett eszközre szétszóródó modellnek viszont nincs, összhangban van a kutatással. A kutatás azonban nem állítja, hogy az AI már kilépett volna az adatközpontokból.
A kutatás nem bizonyítja, hogy egy kis modell ma megbízhatóan, önállóan átmásolja magát valódi, védett otthoni vagy céges eszközökre. Azt sem, hogy már létezik működő AI-féreg, és azt sem, hogy a veszély napokon belül esedékes. A szerzők zárásként azt írják, hogy azok a képességek, amelyek az AI-modelleket általában erős kódoló ügynökökké teszik, a kiberfeladatokra is átvihetők, az önálló másolást is beleértve. Teljes, elszabadult másolóprogramot még nem láttak, de a lánc egyes lépései egyre jobban mennek a modelleknek.
Mit javasolnak a védekezésre?
A szerzők a járványügyi logikát használják: a cél az, hogy egy fertőzött eszköz átlagosan egynél kevesebb új eszközt fertőzzön meg, mert akkor a féreg kihal. Ebben a védekezőknek több dolog is kedvez.
Az eszközről eszközre másolódó modell nagy, több gigabájtos adatforgalmat kelt olyan gépek között, amelyek amúgy alig kommunikálnak, és ezt az internetszolgáltatók forgalomfigyelése anomáliaként láthatja. A Mirai idején egy internetszolgáltató karanténba tette és értesítette a fertőzött ügyfeleit, így 14 nap alatt a fertőzések 92 százaléka tűnt el, értesítés nélkül 74 százalék. A gyártói alapbeállítások is számítanak: az Egyesült Királyságban a gyári alapjelszavas okoseszközök már nem felelnek meg az előírásoknak.
Mi köze ehhez a francia hűtőtámadásnak?
Közvetlenül semmi. Október 11-ről 12-re virradó éjjel francia szupermarketekben távolról fűtötték fel a hűtőket, a francia hatóságok riasztása a Danfoss hűtésvezérlőire vonatkozik. Ott nem AI másolta magát, és a behatolás módja nem ismert. A Danfoss szerint az érintett egységek többsége régi termék volt vagy elavult firmware-t futtatott, a francia CERT-FR pedig rossz gyakorlatnak nevezte, hogy a kezelőfelületek elérhetők voltak az internetről. Az eset csak háttérként érdekes: azt mutatja, hogy egy gyengén védett, hálózatba kötött eszköz AI nélkül is valódi kárt okozhat.
Gyakori kérdések
Másolják már magukat az AI-modellek okoseszközökön?
A kutatás szerint nem. A kis modellek a lépések nagy részét elvégzik, a teljes láncot a labor egyszerűsített feltételei között a tesztelt nyílt súlyú modellek közül csak a GLM-5.2 teljesítette megbízhatóan, és ott is egy másik, kisebb modellt telepített.
Mikorra várható a változás?
Az Anthropic a korábbi fejlődési ütem alapján 2026 végét említi. Ez trendvonalas becslés, nem határidő.
Ki kell dobni az okostévéket és a kamerákat?
Nem. Elég, ha leltárba veszik őket, elválasztják a fontos rendszerektől, lecserélik a gyári jelszavakat, és megszüntetik a felesleges internetes elérést.
Írja össze, mi lóg a hálózaton
Ha a cégénél vagy a távmunkások otthonában okostévé, kamera, klíma, hűtő vagy gyártásvezérlő csatlakozik ugyanahhoz a hálózathoz, amelyen a munkagépek és a szerverek vannak, a héten készítsen róluk listát.
Válassza le az okoseszközöket a fontos rendszerekről
Tegye az okoseszközöket külön hálózati szegmensbe, hogy ne legyen közvetlen útjuk a pénzügyi, ügyfél- vagy gyártási rendszerekhez.
Cserélje le a gyári jelszavakat haladéktalanul
Ha egy eszköz gyári jelszóval vagy közvetlen internetes eléréssel fut, kezelje azonnali kockázatként. Kapcsolja ki a felesleges távoli elérést, és zárja be a nem használt portokat.
Kérjen írásos választ a szolgáltatótól
Ha külső cég kezeli a kamerákat, a klímát vagy a vezérlőket, kérdezze meg írásban, mely eszközök érhetők el távolról, milyen jelszókezeléssel, és mikor frissítették őket utoljára. Ahol a gyártó már nem ad biztonsági frissítést, tervezze be a cserét. Az önmagát másoló AI hónapokra lehet, a gyenge eszközöket viszont ma is támadják.